
Secure Boot auf STM32 mit TrustZone:
Leitfaden für sichere Firmware-Updates
Durch die Einführung des Cyber Resilience Act (CRA) sind die Themen Bootloader und Security Updates aktueller denn je.
Ab Ende 2027 müssen Unternehmen über die gesamte Lebensdauer eines Produkts sicherheitsrelevante Updates bereitstellen, falls dieses unter den CRA fällt. Für die Umsetzung dieser Anforderung ist ein sicherer Bootloader unverzichtbar. Einerseits um die Firmware-Pakete zu installieren und andererseits, um bei einem Neustart des Geräts einen sicheren Bootvorgang zu garantieren.
Auch abgesehen vom CRA, ist es grundsätzlich immer im Interesse eines Unternehmens, dass nur Firmware aus vertrauenswürdigen Quellen auf einem Gerät ausgeführt wird.
In diesem Beitrag erfahren Sie:
- Welche Risiken beim Bootvorgang berücksichtigt werden müssen
- Welche Sicherheits-Features eines STM32 Microcontrollers in einem Bootloader eingesetzt werden können
- Welche Schritte umgesetzt werden müssen, um die Integrität und Authentizität von Firmware sicherzustellen
Mögliche Sicherheitsrisiken bezüglich des Update- und Bootvorgangs
Modifizierung des Bootvorgangs
Bei dieser Art von Angriff wird versucht den Bootmodus oder die Bootadresse zu verändern, um die Kontrolle über die CPU zu übernehmen. Dies kann beispielsweise über eine Debug- oder Kommunikations-Schnittstelle geschehen.
Firmware-Updates
Dank des Bootloaders können Firmware-Updates durchgeführt werden. Es besteht jedoch auch die Gefahr, dass Updates mit beschädigter Firmware oder aus nicht vertrauenswürdigen Quellen durchgeführt werden.
Umgehen von Sicherheitsmassnahmen
In diesem Fall wird versucht die Integritäts- und Authentizitätsprüfung der Firmware zu umgehen. Dadurch könnte Malware auf einem Gerät ausgeführt werden.
Zugang zur Debug-Schnittstelle
Durch den Zugriff auf eine Debug-Schnittstelle können Sicherheitsmechanismen umgangen werden und es besteht die Möglichkeit, auf Register, Flash und RAM zuzugreifen.
Schwächen in Kommunikations-Stacks
Aufgrund der Komplexität von Kommunikations-Stacks sind Schwächen oder Bugs nicht auszuschliessen. Diese können ausgenutzt werden, um sich über ein Netzwerk Zugriff auf das Gerät zu verschaffen.
Dies ist nur eine Auswahl an möglichen Sicherheitsrisiken und zeigt deutlich, dass bei der Entwicklung von Software für Embedded-Geräte ein besonderes Augenmerk auf die Sicherheit gelegt werden muss. Insbesondere der Bootloader ist dabei von zentraler Bedeutung, da er sowohl beim Bootvorgang als auch bei einem Firmware-Update zum Einsatz kommt. Somit ist er verantwortlich, eine sogenannte «Root of Trust» (RoT) zu etablieren, damit die restliche Firmware ihre Sicherheit darauf aufbauen kann.
Wie kann die Sicherheit eines Bootloaders gewährleistet werden?
Isolation von Ressourcen
Einige auf STM32 Microcontrollern verbaute Arm-Cortex-Prozessoren, darunter der M23, M33 und M55, verfügen über die sogenannte TrustZone-Technologie. Dies ermöglicht es, sowohl den Bootloader als auch die Applikation in einen sicheren und einen nicht-sicheren Bereich zu unterteilen. Dadurch können sicherheitskritische Operationen in einem isolierten Bereich durchgeführt werden.
Trusted Firmware-M
Die Sicherheits-Features der oben erwähnten Prozessoren sind sehr umfangreich, was einerseits viele Möglichkeiten bietet, andererseits jedoch die Implementation und Integration entsprechend erschwert. Das Open-Source-Projekt «Trusted Firmware-M» (TF-M) bietet einen Überblick über die mögliche Verwendung dieser Sicherheits-Features. Wie in Abb. 1 zu sehen ist gibt es verschiedene sichere Services für z.B. kryptografische Operationen oder sichere Speicherbereiche, welche während der Ausführung der Firmware zur Verfügung stehen. In diesem Beitrag konzentrieren wir uns jedoch auf die Features, welche für den Bootloader relevant sind.
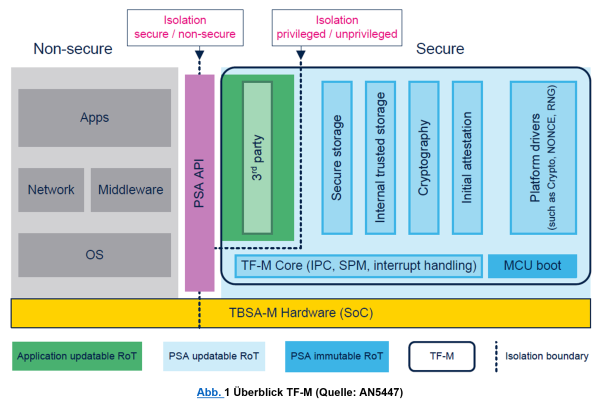
TrustZone basiert auf der Trennung von Speicher und Peripherien in sichere und nicht-sichere Umgebungen, wofür jeweils zwei verschiedene Adress-Aliase verwendet werden. Der Zustand der CPU hängt von der Adresse des Codes ab, welcher ausgeführt wird. Falls dieser in einem sicheren Bereich des Flash liegt, ist die CPU in einem sicheren Zustand und bei Code in einem nicht-sicheren Bereich ist auch die CPU in einem nicht-sicheren Zustand.
Der Zugriff auf Ressourcen ist so geregelt, dass aus dem sicheren Bereich auf alles zugegriffen werden kann und aus dem nicht-sicheren Bereich nur auf nicht-sichere Speicherbereiche oder Peripherien. Zudem kann der Zugriff durch die entsprechende Konfiguration des Global TrustZone Controllers (GTZC) vom sicheren Bereich aus weiter eingeschränkt werden.
Es können sogenannte Nonsecure Callable (NSC) Funktionen definiert werden, mit welchen vom nicht-sicheren Bereich Operationen im sicheren Bereich durchgeführt werden können. Mit den NSC-Funktionen kann ein klar definierter Zugriff sichergestellt werden, ohne das Risiko, dass die nicht-sichere Applikation an einen ungültigen Einstiegspunkt springt. Mit diesem Vorgehen kann beispielsweise ein als sicher konfigurierter GPIO-Pin vom nicht-sicheren Bereich aus via NSC-Funktion geschaltet werden.
Dank dieser Sicherheitsmechanismen können Risiken wie Schwächen im Kommunikations-Stack oder unerlaubte Zugriffe auf Speicherbereiche mit sicherheitskritischen Daten verhindert werden.
In TF-M wird das Open-Source-Projekt «MCUboot» als Bootloader eingesetzt. Dadurch stehen alle benötigten Komponenten für eine sichere Firmware inklusive Bootloader zur Verfügung. Aufbauend darauf hat ST TF-M auf einigen ihrer Microcontroller portiert. Diese Implementierung kann als Grundlage für neue Projekte dienen, die von dieser sicheren Basis profitieren sollen.
Unveränderlicher Code
Zusätzlich zu TrustZone gibt es Sicherheits-Features, welche gewisse Speicherbereiche vor unzulässigen Zugriffen schützen. Die Konfiguration und Aktivierung dieser Schutzmechanismen, wie auch von TrustZone, erfolgt über nicht-flüchtige Option-Bytes, welche in einem separaten Bereich im Flash gespeichert sind. Nachfolgend werden die für den Bootloader relevanten Optionen kurz erklärt.
Hide Protection (HDP)
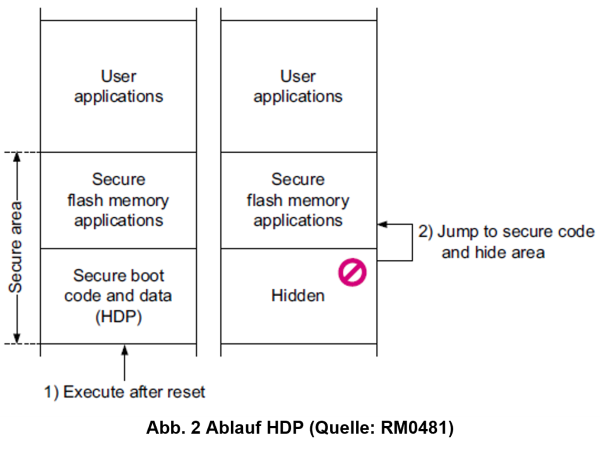
Um zu verhindern, dass der Bootvorgang verändert wird oder Sicherheitsmassnahmen umgangen werden, kann der Flashbereich des Bootloaders durch HDP geschützt werden. Dieser Schutzmechanismus kann direkt vor dem Sprung in die Applikation aktiviert werden und führt dazu, dass bis zum nächsten Reset alle Lese- und Schreibzugriffe sowie Befehlsaufrufe geblockt werden.
Life-Cycle-Management
Sind mehrere Unternehmen an der Entwicklung der Software für ein spezifisches Gerät beteiligt, kann ein erster Teil der Firmware in das Gerät programmiert werden und anschliessend dieser Bereich für die weiteren Unternehmen gesperrt werden. Dadurch kann je nach Stand des Entwicklungsprozesses eingestellt werden, welche Flash-Bereiche zugänglich sind (z. B. nur nicht-sichere Applikation). Bei einer Regression zu einem weniger sicheren Zustand werden jeweils die entsprechenden Bereiche gelöscht.
Das Life-Cycle Management ist auch relevant, falls ein einzelnes Unternehmen die gesamte Software entwickelt. Dieses kann das Gerät während der Entwicklungsphase im Zustand «Open» belassen und hat somit Zugriff auf alle Speicherbereiche und die Debug-Schnittstelle. Sobald die Entwicklung abgeschlossen ist, wird das Gerät in den Zustand «Locked» versetzt. Ab diesem Zeitpunkt ist ein Zugriff mit dem Debugger nicht mehr möglich und es kann auch keine Regression mehr durchgeführt werden. Entsprechend können nur noch Updates via Bootloader durchgeführt werden und dies nur in den Bereichen, welche dafür definiert wurden.
Die mit dem Zugang zu einer Debug-Schnittstelle verbundenen Risiken können mit diesem Schritt eliminiert werden.
Eindeutige Bootadresse
Eine eindeutig definierte Bootadresse ist eine weitere Massnahme, um die Modifizierung des Bootvorgangs zu verhindern. Wenn TrustZone aktiviert ist, muss diese Adresse in einem sicheren Flashbereich liegen. Mit diesem Vorgehen wird sichergestellt, dass nach einem Reset immer erst der sichere und unveränderbare Code ausgeführt wird, welcher die Root of Trust etabliert.
Zudem besteht die Möglichkeit, diese Adresse durch ein weiteres Options-Bit zu fixieren und somit Veränderungen der Bootadresse zu verhindern.
Überprüfung der Integrität und Authentizität der Firmware
Dank der Sicherheitsmechanismen im Bootloader besteht eine Root of Trust, auf welcher nun aufgebaut werden kann. Bevor der Sprung in die Firmware durchgeführt wird, muss überprüft werden, ob sie aus einer vertrauenswürdigen Quelle stammt und seither nicht verändert wurde.
Je nach Implementierung kann diese Überprüfung etwas variieren, jedoch sollten die folgenden Verifikationen berücksichtigt werden, um die Integrität und Authentizität der Firmware sicherzustellen.
Überprüfung der Version
Bevor ein Firmware-Update durchgeführt wird, sollten die Versionen des aktuellen und des neuen Images verglichen werden. Falls das Update-Image eine ältere Version als das aktuell geladene Image aufweist, sollte das Update abgebrochen werden. Somit soll verhindert werden, dass eine ältere Firmware Version mit potenziellen Sicherheitslücken ausgeführt wird.
Firmware-Update
Bei einem Firmware-Update muss sichergestellt werden, dass während der Übertragung des Images keine Daten offengelegt werden, falls jemand die Kommunikation abhört. Daher sollten die Daten vor dem Versenden verschlüsselt werden. Entsprechend muss im Bootloader ein Mechanismus implementiert sein, welcher die empfangenen Daten wieder entschlüsselt.
Nachdem das Firmware-Image vollständig übertragen und entschlüsselt wurde, können die nachfolgenden Checks durchgeführt werden, um die Integrität und Authentizität festzustellen.
Überprüfung des Hashs
Bei der Erstellung des Firmware-Images muss ein Hash berechnet und das Resultat im Header des Images gespeichert werden. Im Bootloader wird schliesslich der Hash über denselben Bereich berechnet und das Resultat wird mit dem im Header gespeicherten Wert verglichen. Falls die beiden Werte identisch sind, wurde das Image seit der Erstellung nicht verändert und die Integrität kann bestätigt werden.
Überprüfung der Signatur
Durch die Validierung der Signatur kann ermittelt werden, ob das Firmware-Image aus einer vertrauenswürdigen Quelle stammt. Um dies zu ermöglichen, wird ein asymmetrisches Kryptosystem eingesetzt. Mit dem privaten Schlüssel wird beim Erstellen des Images eine Signatur erzeugt, welche im Header gespeichert wird. Der Bootloader muss Zugang zum dazugehörigen öffentlichen Schlüssel haben und kann mit diesem schliesslich die Signatur verifizieren.
Fazit
Um Updates mit beschädigter Firmware, die Übernahme von Geräten durch einen Angreifer oder den Verlust von sicherheitsrelevanten Daten zu verhindern, sollte dem Bootloader eines Gerätes genügend Beachtung geschenkt werden. Abgesehen von den potenziellen Risiken entsteht durch den CRA auch von gesetzlicher Seite her Handlungsbedarf.
Mithilfe von TrustZone und den Sicherheits-Features der Microcontroller von ST können die Risiken während des Boot- und Update-Prozesses minimiert werden. Dies allerdings nur, wenn sie richtig eingesetzt werden. Durch die Anwendung dieser Mechanismen im Rahmen des selbst entwickelten CSA Bootloaders konnten wir Erfahrungen im Bereich Secure Boot sammeln. Darauf greifen wir gerne zurück, um Sie bei der Entwicklung Ihres Bootloaders zu unterstützen.
Referenzen
-
AN5156 (https://www.st.com/resource/en/application_note/an5156-introduction-to-security-for-stm32-mcus-stmicroelectronics.pdf)
-
AN5447 (https://www.st.com/resource/en/application_note/an5447-overview-of-secure-boot-and-secure-firmware-update-solution-on-arm-trustzone-stm32-microcontrollers-stmicroelectronics.pdf)
-
AN5347 (https://www.st.com/resource/en/application_note/an5347-introduction-to-arm-trustzone-features-on-stm32l5-stm32u5-and-stm32u3-mcus-stmicroelectronics.pdf)
-
TF-M (https://www.trustedfirmware.org/projects/tf-m)
-
MCUboot (https://docs.mcuboot.com/)
-
RM0481 (https://www.st.com/resource/en/reference_manual/rm0481-stm32h52333xx-stm32h56263xx-and-stm32h573xx-armbased-32bit-mcus-stmicroelectronics.pdf)
Luc Probst
BSc BFH in Elektrotechnik und Informationstechnologie
Embedded Software Engineer
Über den Autor
Luc Probst arbeitet seit 2 Jahren als Embedded Software Engineer bei CSA Engineering AG mit Schwerpunkt auf der Entwicklung von Firmware in C. Er war bei der Weiterentwicklung des CSA Bootloaders beteiligt und setzte dessen Portierung auf einen STM32 Microcontroller um.